
Sicherheitslücke in PHP bedroht Millionen Webseiten
Eine schwere Sicherheitslücke hält seit Mittwoch, 21. Oktober, Betreiber von Webseiten in aller Welt in Atem. Betroffen ist PHP, eine Programmiersprache, die unsichtbar im Hintergrund unzähliger Internetseiten arbeitet. Blogs, Onlineshops, Nachrichtenportale und Vereinsseiten laufen damit. Allein mit dem PHP-Programm WordPress betreiben Menschen nach Schätzung von IT-Fachleuten 400 bis 500 Millionen Webseiten weltweit. Das berichtet die Tagesschau.
Sicherheitsexperten warnen unter dem Namen „PHP2Shell“ vor gleich zwei kritischen Schwachstellen. Über sie können Angreifer ohne Passwort und aus der Ferne eigene Programme auf einem Server starten. Wer das schafft, kann eine Webseite komplett übernehmen, Kundendaten abgreifen oder den Rechner für weitere Angriffe missbrauchen. Man kann es sich vorstellen wie ein weit verbreitetes Türschloss, von dem plötzlich bekannt wird, dass es sich mit einem einfachen Trick öffnen lässt. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) stuft das Risiko mit der Warnstufe 3, Orange, als außerordentlich hoch ein.
Am Mittwochnachmittag veröffentlichten die PHP-Entwickler abgesicherte Versionen, sie tragen die Nummern 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Ein solches Update nennen Fachleute Patch, also einen Flicken für das Programm. Genau damit begann ein Wettlauf, wie BSI-Vizepräsident Thomas Caspers in den Tagesthemen erklärte: „Und mit diesen Sicherheitsaktualisierungen werden jetzt eben auch Angreifer in die Lage versetzt – einfach, weil sie die genau analysieren –, Webseiten erfolgreich anzugreifen, die nicht gepatcht worden sind.“ Große Schäden hat das BSI nach seinen Worten bisher nicht gesehen.
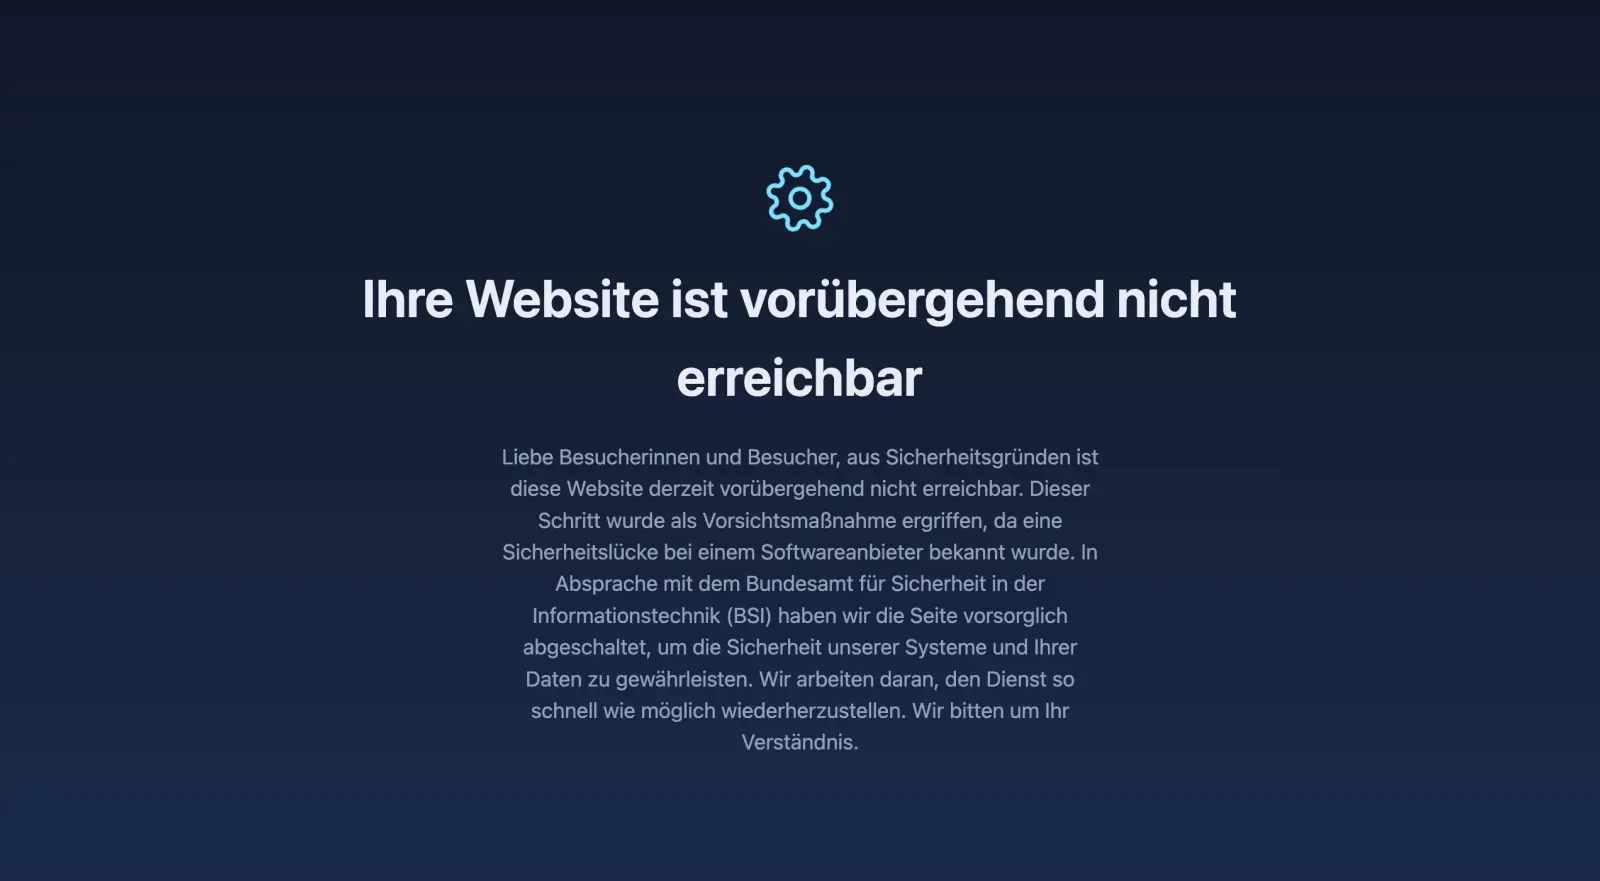
Viele Betreiber gingen deshalb auf Nummer sicher und nahmen ihre Seiten vorübergehend vom Netz. Internetseiten von Universitäten, Stadtverwaltungen und Kliniken waren nach Angaben der Tagesschau zeitweise nicht erreichbar. Das traf auch die Region. In Düsseldorf gingen vorsorglich die Homepage der Stadt, die der Heinrich-Heine-Universität und die der Uniklinik vom Netz, wie t-online berichtet. Sogar die Seiten der Städte Düsseldorf und Duisburg waren beim Verfassen dieses Artikels noch offline. Wer duesseldorf.de oder duisburg.de aufrief, landete auf einer Wartungsseite. Auf duisburg.de heißt es: „In Absprache mit dem Bundesamt für Sicherheit in der Informationstechnik (BSI) haben wir die Seite vorsorglich abgeschaltet, um die Sicherheit unserer Systeme und Ihrer Daten zu gewährleisten.“ Genau das empfehlen auch die Fachleute des BSI und von Heise Security, solange ein Server noch nicht aktualisiert ist. Eine abgeschaltete Seite ist also kein Zeichen dafür, dass sie gehackt wurde, sondern oft das Gegenteil.
Wer im Internet nur surft, liest oder einkauft, muss an Handy und Computer nichts tun. Die Lücke steckt nicht auf den Geräten der Nutzer, sondern auf den Servern, auf denen die Webseiten liegen. Anders sieht es für alle aus, die selbst eine Webseite betreiben, ob Verein, Handwerksbetrieb, Arztpraxis oder Geschäft. Sie sollten jetzt bei ihrem Anbieter oder ihrem Webmaster nachfragen, ob das Update eingespielt ist. Besonders gefährdet sind ältere Seiten, die noch mit PHP 8.1 oder einer früheren Version laufen, denn dafür gibt es keinen offiziellen Flicken mehr.
Auch nordbote.de läuft mit PHP. Die Server des NORDBOTE haben das Update noch am Mittwoch erhalten, sobald die abgesicherten Pakete für die Server zur Verfügung standen. Inzwischen sind die abgesicherten Versionen auf allen Servern eingespielt, auf denen die prexma GmbH die Webseiten ihrer Kunden betreibt. Leserinnen und Leser können nordbote.de also weiter ohne Sorge nutzen.
Hinter dem NORDBOTE steht die prexma GmbH aus dem Düsseldorfer Norden. Herausgeber Alexander Hartmann hat den NORDBOTE 2024 übernommen und führt ihn seitdem als eigenes Projekt. Er ist seit mehr als 30 Jahren als Softwareentwickler im IT-Bereich tätig und kennt sich mit der Technik hinter Webseiten bestens aus. Auch nordbote.de selbst wird im eigenen Haus programmiert.
Aus demselben Haus kommt jetzt ein neuer Service für alle, deren Webseite in die Jahre gekommen ist. Unter webatlas.eu tragen Betriebe, Selbstständige und Vereine einfach die Adresse ihrer bisherigen Webseite ein. Das Team baut daraus kostenlos eine Vorschau mit den vorhandenen Texten und Bildern, gut lesbar auf dem Handy und sauber aufgebaut für Google. Die Vorschau ist mit einem Passwort geschützt und nur für den Betreiber sichtbar. Gefällt das Ergebnis, geht die neue Webseite zum Festpreis online, auf Wunsch samt Hosting, Updates und Sicherheitsbetreuung. Bis zu dieser Zusage entstehen keine Kosten.